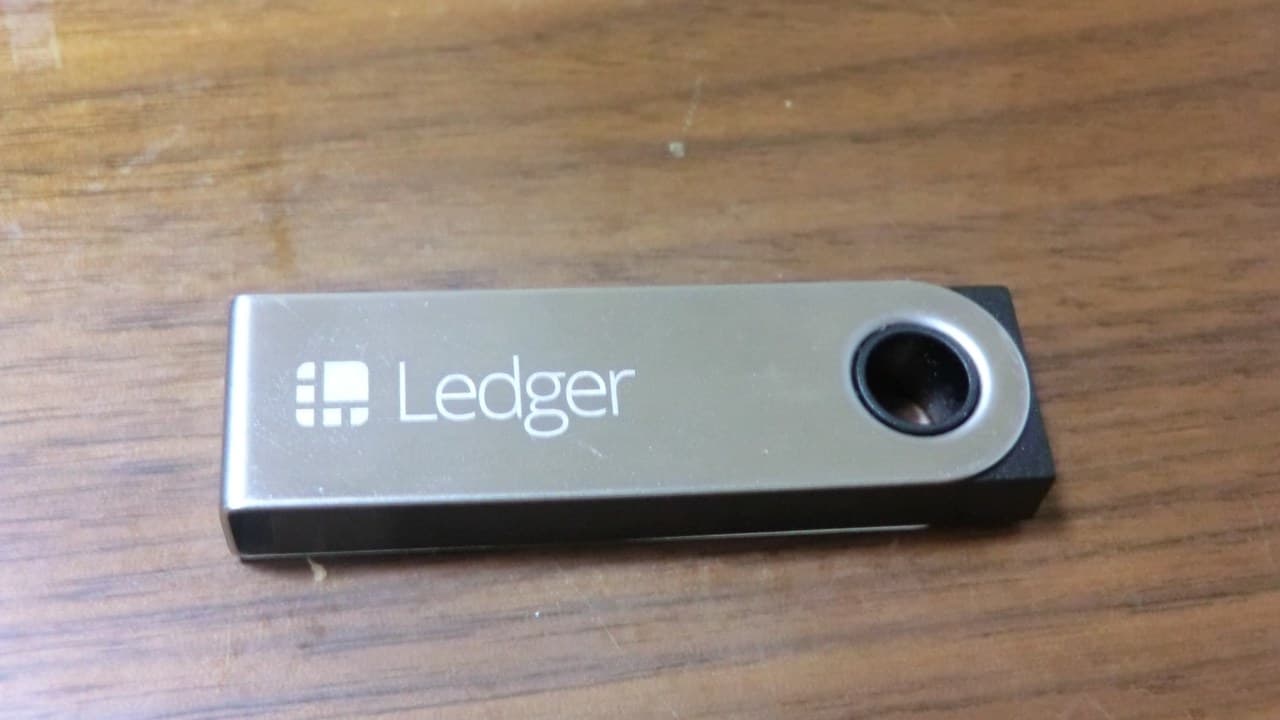
 צילום ארכיון: ארנק חומרה של Ledger. צילום: Motokoka, ויקישיתוף, CC BY-SA 4.0
שתל ריגול בתוך ארנק הקריפטו: יותר מ-86 מיליון דולר נגנבו ממשתמשי Ledger שקנו אצל משווק חיצוני


משתמשים בארנקי החומרה של Ledger, אחת החברות המוכרות בעולם לאחסון מטבעות קריפטו, גילו בימים האחרונים שהחשבונות שלהם רוקנו. לפי הדיווחים, מי שעומד מאחורי המתקפה גנב קריפטו בשווי של יותר מ-86 מיליון דולר ממאות ארנקים. Ledger אישרה כי "במכשיר של אחד המשתמשים שנפגעו נמצא שתל חומרה לא מורשה".
מעגל זעיר מתחת למסך
תמונות וסרטונים שפורסמו ברשתות החברתיות מראים לוח מעגלים זעיר שהוסתר מתחת למסך של הארנק. לפי החשד, השתל קולט את כל מה שמוצג על המסך, כולל רצף מילות השחזור (Seed) שמוצג למשתמש בהגדרה הראשונית של הארנק. בעזרת כרטיס SIM מובנה הוא שולח את המידע לתוקף, שיכול אז לרוקן את הארנק מכל מקום בעולם.
מילות השחזור הן למעשה המפתח הראשי לארנק: מי שמחזיק בהן יכול לשחזר את הארנק במכשיר אחר ולהעביר את הכספים. לכן ארנקי חומרה נחשבים לדרך הבטוחה ביותר לשמור קריפטו, בתנאי שהמכשיר עצמו לא נפגע בדרך.
הבעיה: שרשרת האספקה
לפי הממצאים עד כה, אין סימן לכך שהמערכות של Ledger נפרצו, או שנפגעו ארנקים שנקנו ישירות מהחברה. המתקפה נראית כמתקפת שרשרת אספקה, שבה המכשירים שונו לפני שהגיעו ללקוחות, והיא קשורה בעיקר למשווק בשם CryptoBillis ולמשתמשים בדרום-מזרח אסיה. Ledger ביקשה מהמשווק להקפיא את כל מכירות הארנקים שלה עד לסיום החקירה, ופרסמה הנחיות שמסבירות איך לבדוק אם ארנק עבר שינוי.
המקרה ממחיש את העצה הוותיקה של מומחי אבטחה: לקנות ארנקי חומרה רק ישירות מהיצרן או ממשווק מורשה, לבדוק את האריזה ואת המכשיר עם קבלתם, ולעולם לא להשתמש בארנק שמגיע עם מילות שחזור מוכנות מראש.

נא שימרו על שפה נקייה אשר מכבדת אתכם