 התמונה נוצרה באמצעות AI
הבטיח לפצח את הכופרה – ולפי האישום פשוט שילם להאקרים וגבה מיליונים


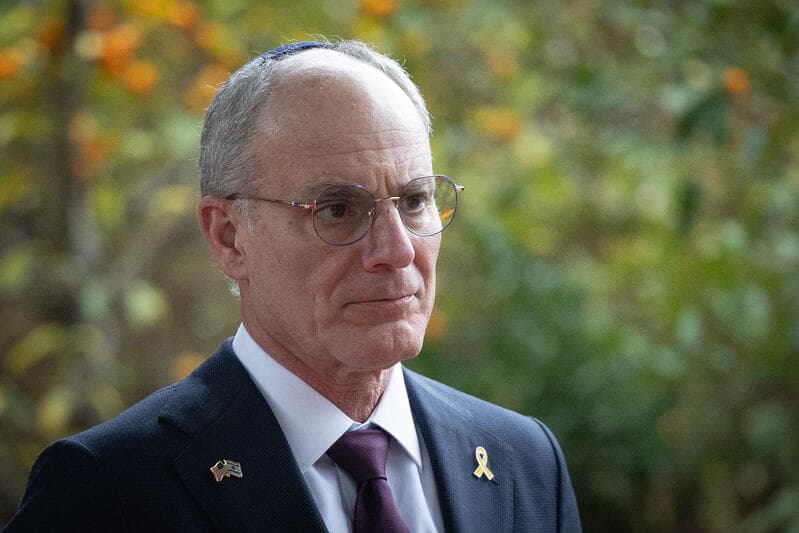
זוהר פנחסי, ישראלי-אמריקני בן 50 ובעל חברת סייבר הפועלת בפלורידה, עומד במרכזה של פרשת הונאה רחבת היקף שנחשפה בארצות הברית. לפי כתב האישום, פנחסי הציג בפני לקוחותיו מצג שלפיו החברה שבבעלותו מחזיקה ביכולות מתקדמות לשחזור מידע שננעל בעקבות מתקפות כופרה, ללא צורך בתשלום לתוקפים.
אלא שלפי טענת התביעה, מאחורי הקלעים התנהלה שיטה שונה לחלוטין. במקום לפצח את ההצפנה באמצעות כלים טכנולוגיים מיוחדים, החברה שילמה בחשאי להאקרים, קיבלה מהם את מפתחות הפיענוח – ולאחר מכן חייבה את הלקוחות בסכומים גבוהים בהרבה מהסכום שהועבר בפועל לתוקפים.
הבטחה טכנולוגית – ושיטה אחרת מאחורי הקלעים
חברת MonsterCloud שיווקה את עצמה כמי שמסוגלת להתמודד עם אחת התופעות הקשות בעולם הסייבר: מתקפות כופרה שמשביתות מערכות מחשוב ונועלות מידע עסקי רגיש. לפי האישום, לקוחות שפנו לחברה קיבלו את הרושם כי יש בידיה יכולות טכנולוגיות שיאפשרו להשיב את המידע גם ללא כניעה לדרישות הכופר.
לטענת התביעה, בפועל חלק מהאירועים נפתרו בדרך פשוטה בהרבה – תשלום ישיר לתוקפים. החברה, כך נטען, הסתירה זאת מהלקוחות, הציגה את השחזור כתוצאה של פעילות מקצועית מתקדמת, ובכך יצרה פער משמעותי בין העלות האמיתית של הפתרון לבין הסכום שגבתה.
מקרה אחד: 8,200 דולר להאקר – 150 אלף דולר ללקוח
אחד המקרים הבולטים שמופיעים בכתב האישום ממחיש את הפער בין התשלום לתוקף לבין החיוב ללקוח. לפי הטענה, MonsterCloud שילמה להאקר כ־8,200 דולר כדי לקבל את מפתח הפיענוח הדרוש לשחרור הקבצים שננעלו.
למרות זאת, החברה חייבה את הלקוח בכ־150 אלף דולר עבור הטיפול באירוע. לפי התביעה, הלקוח לא ידע שהפתרון הושג באמצעות תשלום לתוקף, וסבר כי הוא משלם עבור שירות סייבר מתקדם, מורכב וייחודי.
מאות חברות ויותר מ־19 מיליון דולר
כתב האישום מתאר פעילות שנמשכה לאורך זמן וכללה, לפי החשד, מאות חברות שנפגעו ממתקפות כופרה. לטענת התביעה, הלקוחות שילמו יחד לחברה יותר מ־19 מיליון דולר עבור שירותי שחזור, טיפול במשברים והחזרת גישה למידע שנחסם.
הרשויות טוענות כי חלק משמעותי מהשיטה העסקית נשען על מצג מטעה כלפי הלקוחות. במקום להציג באופן מלא את דרך הפעולה ואת העובדה שהכסף מועבר לתוקפים, החברה כביכול הסתירה את התשלום והציגה אותו כתוצאה של עבודה טכנולוגית מתקדמת.
השאלה המרכזית: מה ידעו הלקוחות
אחת הסוגיות המרכזיות בפרשה צפויה להיות מידת השקיפות שהייתה מול הלקוחות. תשלום כופר כשלעצמו אינו בהכרח עבירה בכל מקרה, אך אם לקוחות קיבלו מידע כוזב או מטעה לגבי הדרך שבה המידע שלהם שוחרר, מדובר בסוגיה בעלת משמעות משפטית וכלכלית כבדה.
התביעה צפויה לטעון כי עצם ההסתרה אפשרה לחברה לגבות סכומים גבוהים במיוחד תוך יצירת רושם של שירות בעל ערך טכנולוגי ייחודי. מנגד, ההגנה צפויה להידרש להראות כיצד הוצגו השירותים בפועל ומה בדיוק הוסכם עם הלקוחות בכל מקרה.
תעשיית הכופרה תחת זכוכית מגדלת
הפרשה מדגישה את המורכבות של שוק ההתמודדות עם מתקפות כופרה, תחום שבו חברות רבות פועלות תחת לחץ עצום ובזמן קצר. כאשר מערכות עסקיות מושבתות, ארגונים עלולים לספוג הפסדים כבדים בכל שעה שעוברת, ולכן הם לעיתים מוכנים לשלם סכומים גבוהים כדי להשיב את הפעילות.
בדיוק במצבים כאלה נוצרת תלות עמוקה בחברות סייבר חיצוניות, שאמורות לפעול בשקיפות ולתת ללקוח תמונה מלאה של האפשרויות. במקרה הנוכחי, הטענה היא שהפער בין מה שהוצג ללקוחות לבין מה שנעשה בפועל היה בלב המודל העסקי.
הנזק האפשרי חורג מההיבט הכספי
מעבר לסכומים הגדולים שמוזכרים בכתב האישום, לפרשה עשויות להיות השלכות רחבות על תחום תגובת הסייבר בארצות הברית. חברות שנפגעות מכופרה תלויות באמון מלא בספקי השירות שלהן, במיוחד כאשר מדובר במידע רגיש, במערכות קריטיות ובקבלת החלטות תחת לחץ.
אם טענות התביעה יוכחו, הפרשה עשויה להוביל לדרישה לפיקוח הדוק יותר על חברות שמטפלות באירועי כופרה, לרבות חובת גילוי ברורה לגבי תשלומים לתוקפים, עמלות, עלויות והדרך שבה הושג הפתרון.
כעת ההכרעה עוברת לבית המשפט
פנחסי עומד כעת בפני הליך משפטי בארצות הברית, ובמרכזו השאלה האם אכן הוטעו הלקוחות באופן שיטתי והאם נגבו מהם סכומים מנופחים תוך הסתרת אופן הטיפול האמיתי באירועים.
הפרשה צפויה למשוך תשומת לב רבה בעולם הסייבר, לא רק בשל היקף הכספים אלא גם בשל השאלה העקרונית שהיא מעלה: עד כמה חברות שמנהלות משברי כופרה חייבות לחשוף ללקוחות בדיוק כיצד נפתר האירוע – ומה המחיר האמיתי ששולם בדרך.

נא שימרו על שפה נקייה אשר מכבדת אתכם